
أعلنت Google يوم 4 مايو 2026 توسيع مبادرة «شفافية الثنائيات» لتشمل تطبيقاتها الرسمية على أندرويد ووحدات نظام أندرويد القابلة للتحديث عبر Play (Mainline). الفكرة ببساطة: كل إصدار رسمي بعد 1 مايو 2026 يجب أن يظهر في سجل عام غير قابل للعبث، ويمكن لأي شخص التحقق منه. وإذا لم يظهر الإصدار في السجل، فهو ليس مقصوداً للنشر من Google. هذه نقلة مهمة في حماية سلسلة توريد البرمجيات على الهواتف. (blog.google)
ما الجديد بالضبط؟ وما التاريخ الذي ينطبق عليه؟
اعتباراً من 1 مايو 2026، أصبحت تحديثات التطبيقات الرسمية من Google على أندرويد، إضافةً إلى وحدات النظام «Mainline» التي تُحدَّث عبر Google Play، مسجَّلة في دفتر شفافية عام يعتمد بنية شجرة ميركل لضمان عدم إمكان حذف أو إدراج إدخالات خفية. تؤكد Google أنه إذا كان تطبيق موقَّعاً من Google وصدر بعد 1 مايو 2026 ولم يُدرج في السجل، فهذا يعني أنها لم تقصد نشره. (blog.google)
تقدّم Google صفحات توثيق تقنية توضّح نماذج التهديد وآلية التحقق (إثبات الإدراج Inclusion Proof) لكل من تطبيقات Google ووحدات Mainline، مع إرشادات وأمثلة عملية. (developers.google.com)
لماذا يهم المستخدم العربي الآن؟
انتشرت في منطقتنا حزم تثبيت (APK) متداولة خارج المتاجر الرسمية، وقد تحمل أحياناً تعديلات خبيثة حتى إن بدت «موقَّعة» بمفاتيح صحيحة. «شفافية الثنائيات» تضيف شهادة «نية النشر» فوق شهادة «أصل التوقيع»: وجود الإصدار في السجل يعني أنه الإصدار الذي قصدت Google نشره، وعدم وجوده مؤشر خطر يستدعي التوقف.
كيف تعمل «شفافية الثنائيات» باختصار؟
تقوم Google بنشر بيانات وصفية لكل إصدار (بصمة SHA-256 لملف APK/APEX، اسم الحزمة، ورقم الإصدار) في سجل عام مُضاف فقط Append-only. يمكن لأي طرف إجراء «إثبات إدراج» للتحقق من أن بصمة الملف المثبّت لديك موجودة ضمن نقطة تفتيش مُشاهَدة (Checkpoint). بذلك يصبح أي تلاعب لاحقاً قابلاً للاكتشاف علناً. (developers.google.com)
كيف تتحقّق بنفسك من إصدار تطبيق Google؟
ملاحظة مهمة: ينطبق ما يلي على إصدارات تطبيقات Google ووحدات Mainline الصادرة بعد 1 مايو 2026. إذا كان آخر تحديث للتطبيق قبل هذا التاريخ فلن يظهر في السجل بطبيعته.
المتطلبات الأساسية
- كمبيوتر مع ADB من أدوات منصة أندرويد.
- أداة التحقق المفتوحة المصدر من مستودع android-binary-transparency (تُبنى بلغة Go). (github.com)
الخطوات المختصرة
- فعّل «تصحيح USB» على هاتفك.
- استخرج مسارات ملفات APK للتطبيق المستهدف، مثلاً لخدمات Google Play:
adb shell pm path com.google.android.gms - اسحب الملفات إلى الكمبيوتر:
adb pull <المسار الذي ظهر في الخطوة السابقة> - احسب بصمة SHA-256 لكل ملف APK:
sha256sum *.apk - شغّل أداة التحقق لإجراء «إثبات إدراج» ضد السجل العام باستخدام البصمات السابقة؛ ستؤكد الأداة إن كانت البصمات مدرجة ضمن نقطة التفتيش الرسمية.
تشرح صفحة التحقق الرسمية تفاصيل الأوامر وإعداد الأدوات خطوة بخطوة، بما في ذلك معالجة الحِزم المقسّمة Split APKs والتحقق من اسم الحزمة ورقم الإصدار. (developers.google.com)
ماذا يعني ذلك لمديري الأنظمة والمؤسسات؟
- إدراج خطوة تحقق من السجل ضمن سياسات قبول التحديثات على أجهزة الموظفين (MDM/EDR) للتطبيقات المشمولة.
- رفض أي إصدار لتطبيق Google ظهر خارج السجل بعد 1 مايو 2026، واعتباره مؤشراً لحادثة سلسلة توريد.
- تشغيل مراقبين (Monitors) لمتابعة الاتساق واكتشاف أي تلاعب محتمل في السجل العام مع الزمن.
حدود النظام وما الذي لا يغطّيه
- لا يشمل حالياً كل تطبيقات متجر Play؛ التركيز على تطبيقات Google الرسمية ووحدات نظام Mainline. قد تتبنى جهات أخرى النهج مستقبلاً، لكن ذلك ليس مضموناً الآن. (blog.google)
- الإصدارات الأقدم من 1 مايو 2026 قد لا تظهر في السجل، لذا لا يصلح غيابها دليلاً قاطعاً على الخطر إن كان التطبيق قديماً.
- التحقق المتقدم يتطلب معرفة تقنية واستخدام أدوات سطر أوامر؛ لكنه يتيح للمؤسسات والباحثين بناء سياسات ثقة قابلة للتدقيق.
روابط مفيدة (رسمية)
- إعلان Google عن «شفافية الثنائيات» لأندرويد – 4 مايو 2026 (blog.google)
- دليل التحقق لإصدارات تطبيقات Google (إثبات الإدراج) (developers.google.com)
- مستودع أدوات Android Binary Transparency على GitHub (github.com)
الخلاصة
توسيع «شفافية الثنائيات» في أندرويد خطوة عملية لتقليص مخاطر سلاسل التوريد: بات ممكناً لأي جهة أن «تثق وتتحقق» من شرعية تحديثات Google بعد 1 مايو 2026. إن كنت باحث أمن أو مسؤول تقنية معلومات، أدرج التحقق من السجل في خطوط اعتمادك. وإن كنت مستخدماً متقدماً، يمكنك فحص أي إصدار مشكوك فيه قبل تثبيته—فالتحقق أصبح متاحاً وعلنياً. (blog.google)
 GitHub تعلن سياسة الاحتفاظ بتنبيهات Dependabot: ما الذي يتغيّر في 25 أغسطس 2026 وكيف تستعد؟
 npm يفعّل فحص الحزم وقت النشر ويلزم «الاستخدام المزدوج» ببيانات وتعزيز 2FA: ما الذي يتغيّر وكيف تستعد؟
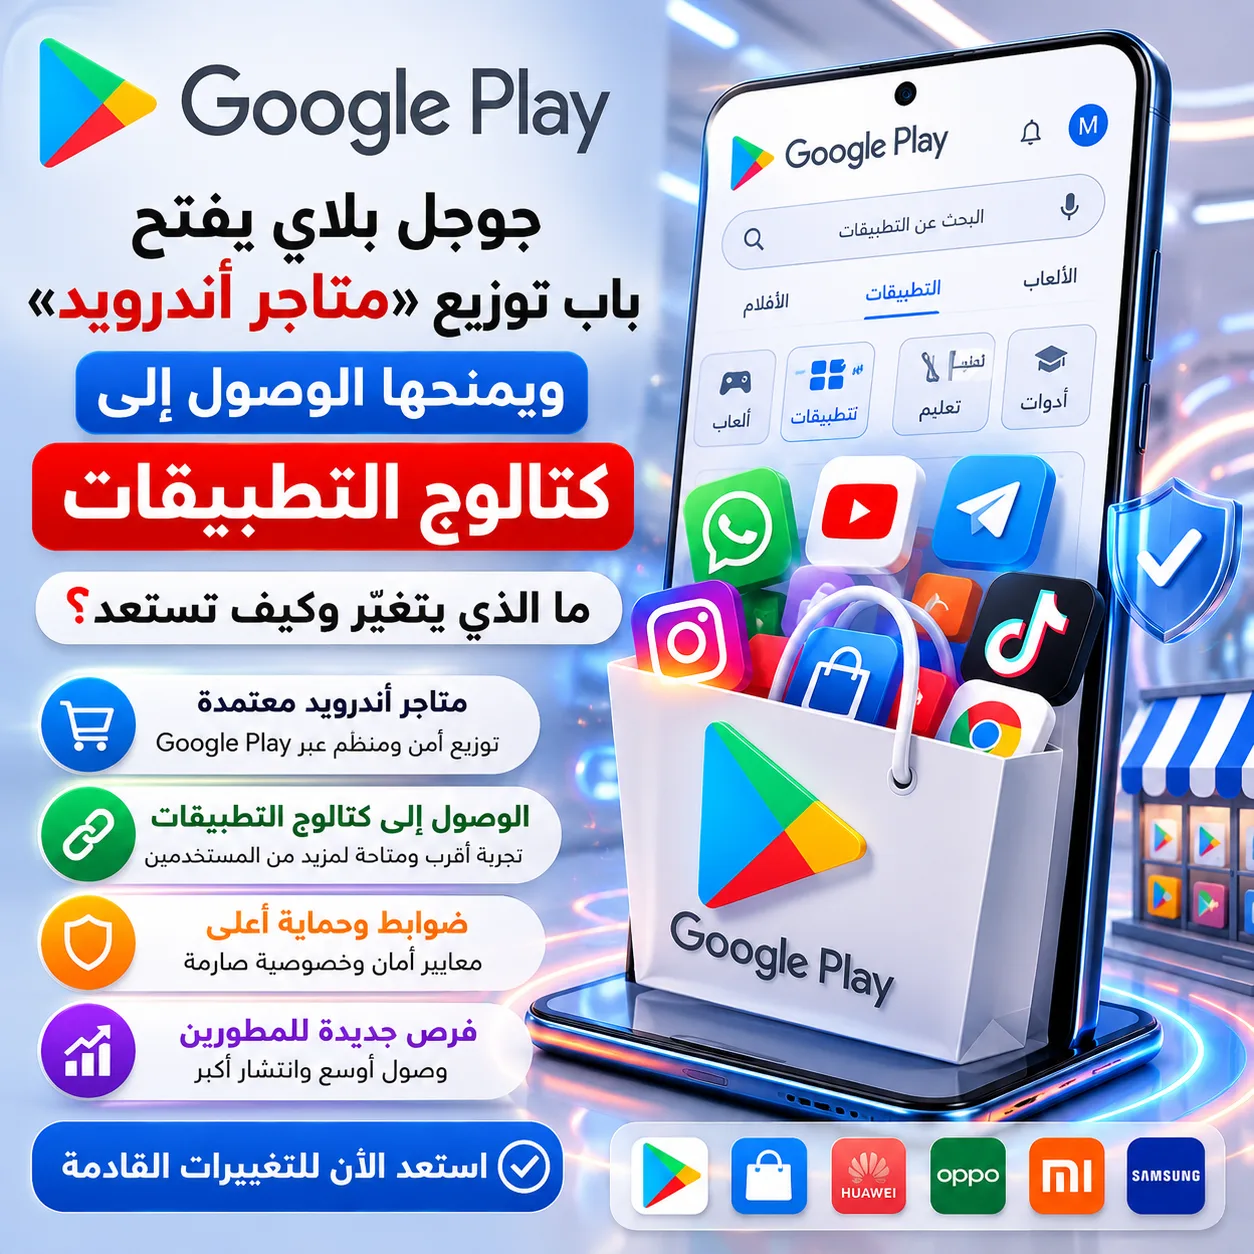 جوجل بلاي يفتح باب توزيع «متاجر أندرويد» ويمنحها الوصول إلى كتالوج التطبيقات: ما الذي يتغيّر وكيف تستعد؟
 قبل 31 أغسطس 2026: Google Play يشترط استهداف Android 16 (API 36) — ما الذي يتغيّر وكيف تجهّز؟