
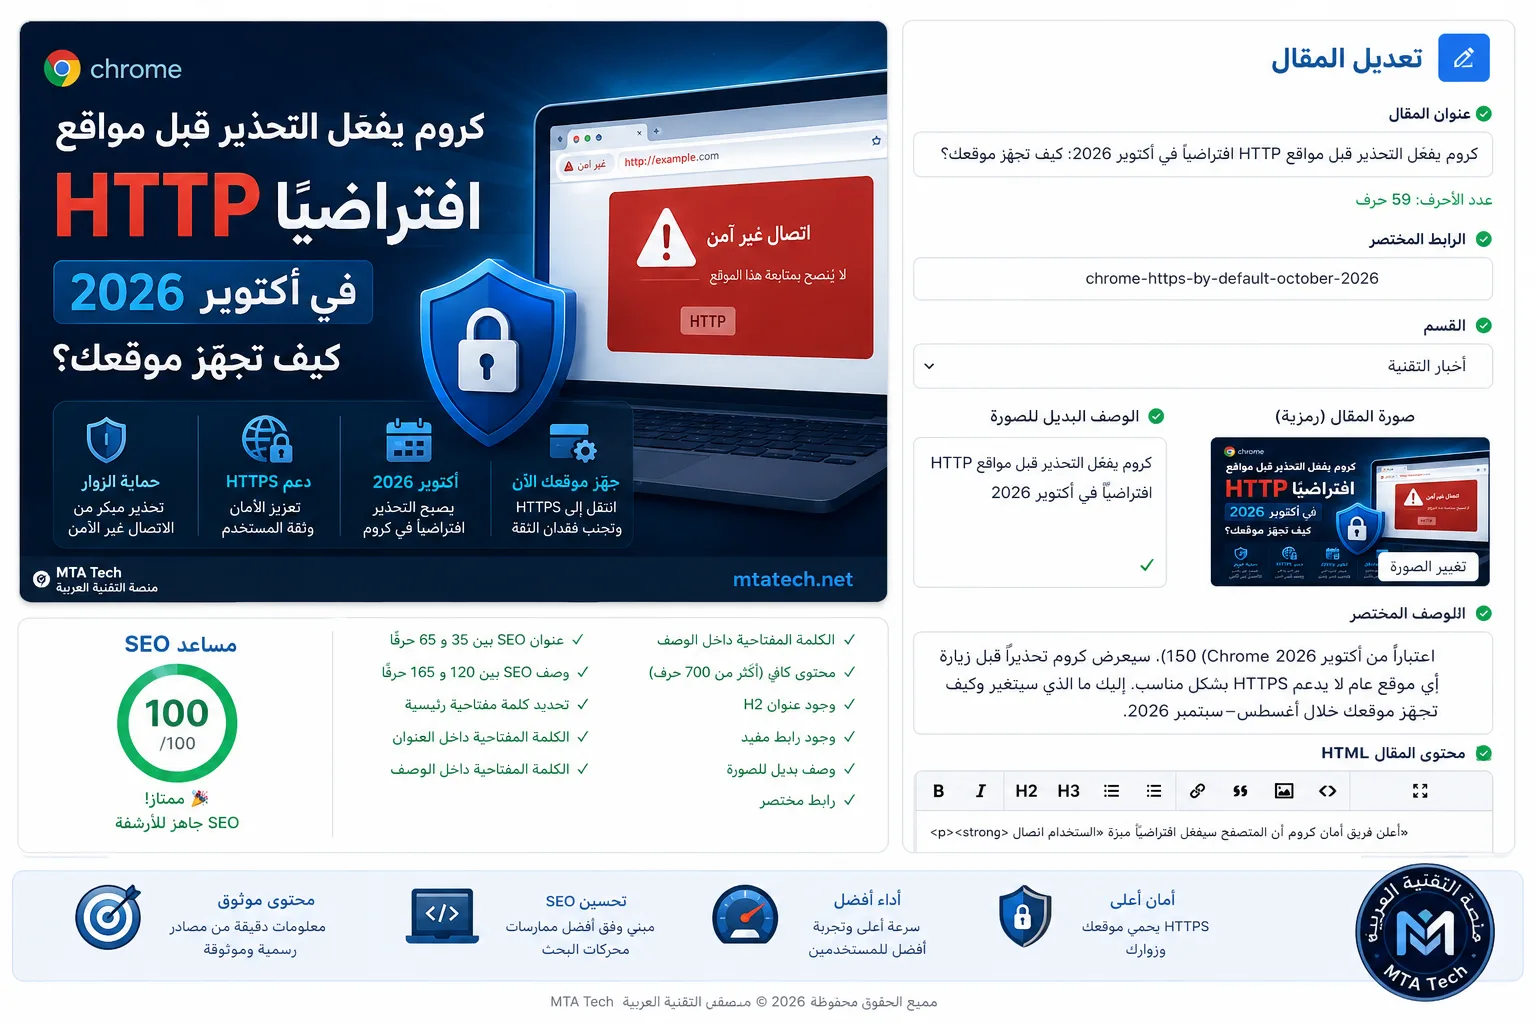
أعلن فريق أمان كروم أن المتصفح سيفعّل افتراضياً ميزة «استخدام اتصال آمن دائماً» بحيث يطلب إذن المستخدم قبل أول دخول إلى أي موقع عام يعمل عبر HTTP فقط. يبدأ تفعيل ذلك مع إصدار Chrome 154 في أكتوبر 2026، بينما بدأ طرح تحذير «Ask-before-HTTP» تدريجياً لمستخدمي «الحماية المحسّنة» في إصدارات حديثة من كروم خلال 2026. للمطوّرين العرب، هذا التغيير قريب جداً ويستحق التحضير الآن.
تنبيه زمني: المعلومات في هذا المقال تنطبق حتى 12 أغسطس 2026.
ما الذي سيتغيّر تحديداً؟
- اعتباراً من أكتوبر 2026 (Chrome 154)، سيُفعَّل خيار Always Use Secure Connections افتراضياً للمواقع العامة: إذا تعذّر الاتصال عبر HTTPS، سيظهر مربع تأكيد قبل المتابعة إلى HTTP. راجع دليل التكيّف الرسمي لتحذير Ask-before-HTTP.
- الطرح لمستخدمي «الحماية المحسّنة» سبق الموعد العام ضمن إصدارات 2026؛ وأكّد فريق كروم في تحديث ربع 2026 أن تعميم التحذير للجميع سيكون في أكتوبر 2026. راجع Chrome Security 2026 Q2 Update.
- النطاق الافتراضي يركّز على المواقع العامة فقط. المواقع والعناوين المحلية (مثل 192.168.x.x أو localhost) مستثناة من التحذير الافتراضي، مع وجود ضوابط إذن خاصة للوصول إلى الشبكة المحلية.
من سيتأثر؟
أي تجربة مستخدم تمرّ عبر خطوة واحدة على الأقل من HTTP قد تُظهر التحذير—even إذا انتهى بك المطاف على صفحة HTTPS. يحدث ذلك كثيراً في سلاسل التحويل (redirects) أو عند استخدام خدمات توجيه الروابط أو النطاق الجذري (apex) غير المهيّأ لـ HTTPS.
خطوات عملية لتجهيز موقعك خلال أغسطس–سبتمبر 2026
1) فعّل HTTPS كاملاً وبشهادة صالحة
- إن لم تكن تستخدم HTTPS بعد، ابدأ فوراً. أغلب مزوّدي الاستضافة يدعمونه مجاناً عبر ACME.
- احرص على تحديث إعدادات الخادم لتفعيل البروتوكولات الحديثة وخيارات الأمان.
2) أغلِق كل الثغرات في سلاسل التحويل
- يجب أن تدعم جميع نقاط المرور HTTPS: النطاق الجذري example.com، والفرعي www.example.com، وأي خدمة تعيد التوجيه للمتابعة. أي خطوة HTTP غير مؤمنة ستطلق التحذير—even لو كانت إعادة توجيه فورية.
3) فعّل HSTS وأصلِح المحتوى المختلط
- أضِف ترويسات
Strict-Transport-Securityالمناسبة بعد التأكد من سلامة الإعدادات. - استبدل أي موارد تُحمّل عبر HTTP (صور/سكربتات/خطوط) بنسخ HTTPS لمنع حظر المحتوى المختلط.
4) راجع تكاملات الطرف الثالث والتتبّع
- إن كنت تستخدم روابط تتبّع أو مختصرات نطاقات، تأكد أن خوادمها تدعم HTTPS على كل المسارات وأسماء النطاقات الوسيطة.
5) الأجهزة والشبكة المحلية: استخدم «إذن الوصول للشبكة المحلية»
- لو كان موقعك يحتاج التحدّث مع أجهزة على الشبكة المحلية من صفحة HTTPS، راجع منشور Chrome حول Local Network Access لفهم آلية الإذن الجديدة التي تسمح بتجاوز حظر المحتوى المختلط لهذه الحالة بإذن المستخدم.
6) اختبر الآن كما سيراه المستخدم
- فعّل مؤقتاً خيار «استخدام اتصال آمن دائماً» من: الإعدادات > الخصوصية والأمان > الأمان في كروم (
chrome://settings/security) ثم جرّب مساراتك الشائعة وحدّد أي تحذيرات تظهر. - استعمل أدوات التطوير (Network panel) لمراجعة كل خطوة تحويل وتحديد الهوست الذي لا يدعم HTTPS.
7) للمؤسسات والتعليم
- إن احتجت استثناءات محدودة لبعض مواقع HTTP، استخدم سياسات Chrome Enterprise مثل HttpAllowlist وإدارة وضع HttpsOnlyMode على أجهزة الموظفين لتجنّب مفاجآت عند بدء التفعيل الافتراضي.
ما الفائدة للمستخدم والسوق العربي؟
ظهور مربع تحذير قبل صفحات HTTP يقلّل الثقة والتحويلات بشكل واضح. الالتزام بـ HTTPS الكامل يجنّب فقدان الزيارات ويعزّز الأمان للمستخدمين—وهو أمر حاسم للمتاجر، الخدمات الحكومية، وبوابات الجامعات في منطقتنا.
الخلاصة
بقي أقل من شهرين قبل بدء التفعيل الافتراضي في أكتوبر 2026. نفّذ HTTPS على كل النطاقات الفرعية، أصلِح التحويلات والمحتوى المختلط، وراجِع سيناريوهات الأجهزة المحلية. البدء اليوم سيجنّب زوّارك إنذارات مزعجة ويضمن تجربة آمنة وسلسة.
 GitHub تعلن سياسة الاحتفاظ بتنبيهات Dependabot: ما الذي يتغيّر في 25 أغسطس 2026 وكيف تستعد؟
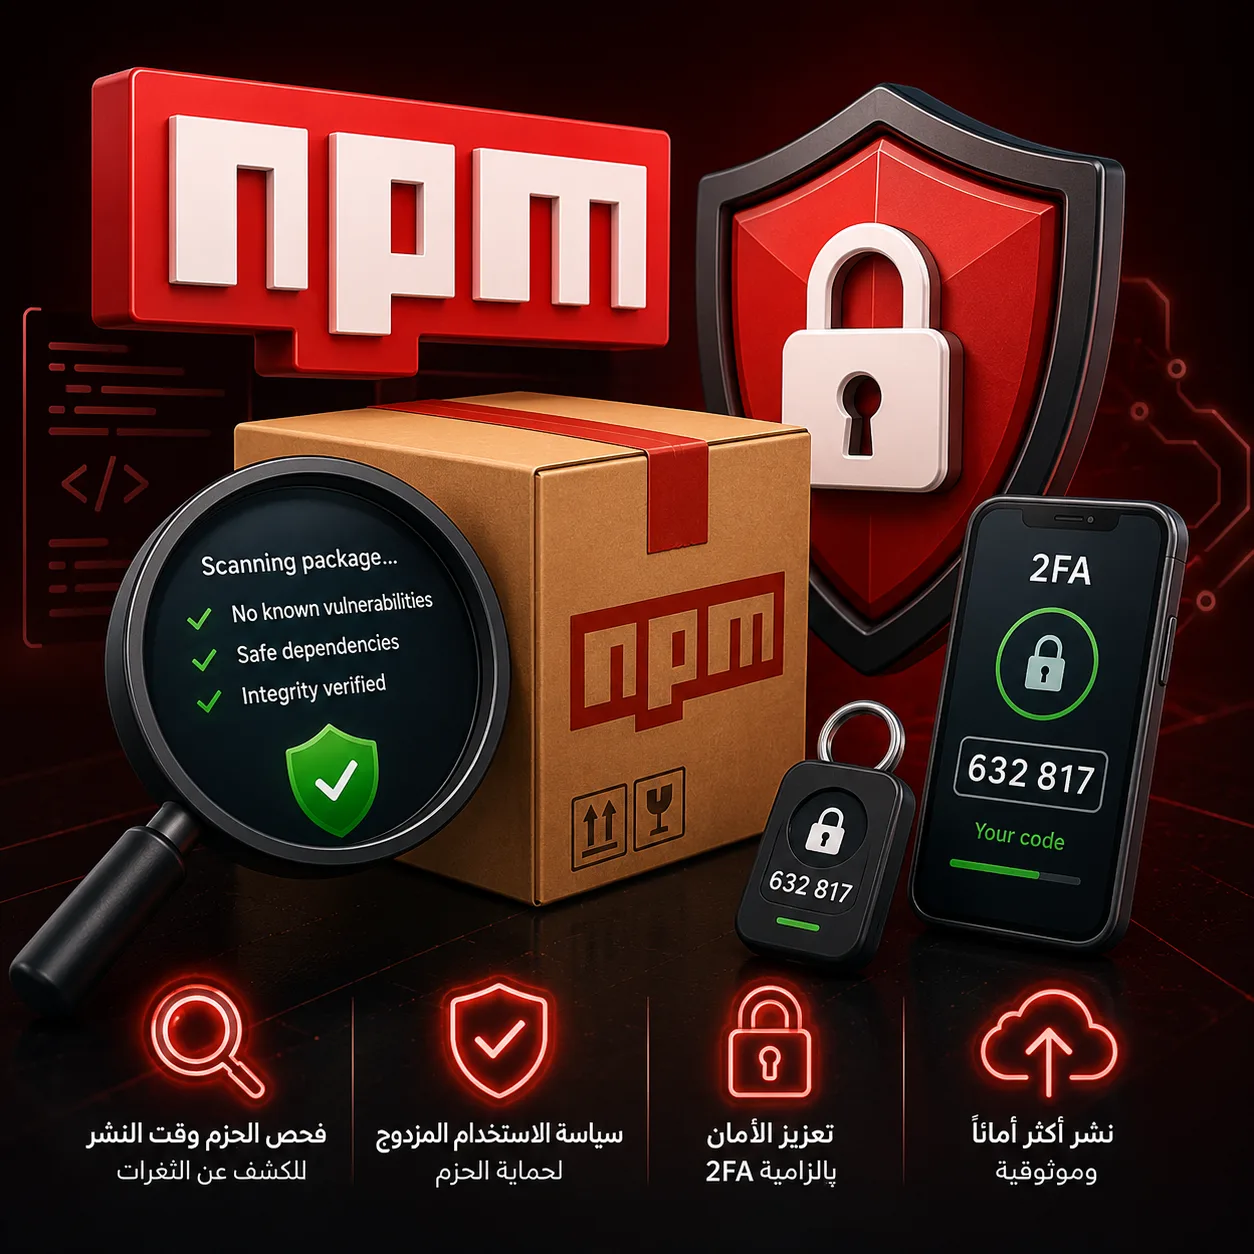 npm يفعّل فحص الحزم وقت النشر ويلزم «الاستخدام المزدوج» ببيانات وتعزيز 2FA: ما الذي يتغيّر وكيف تستعد؟
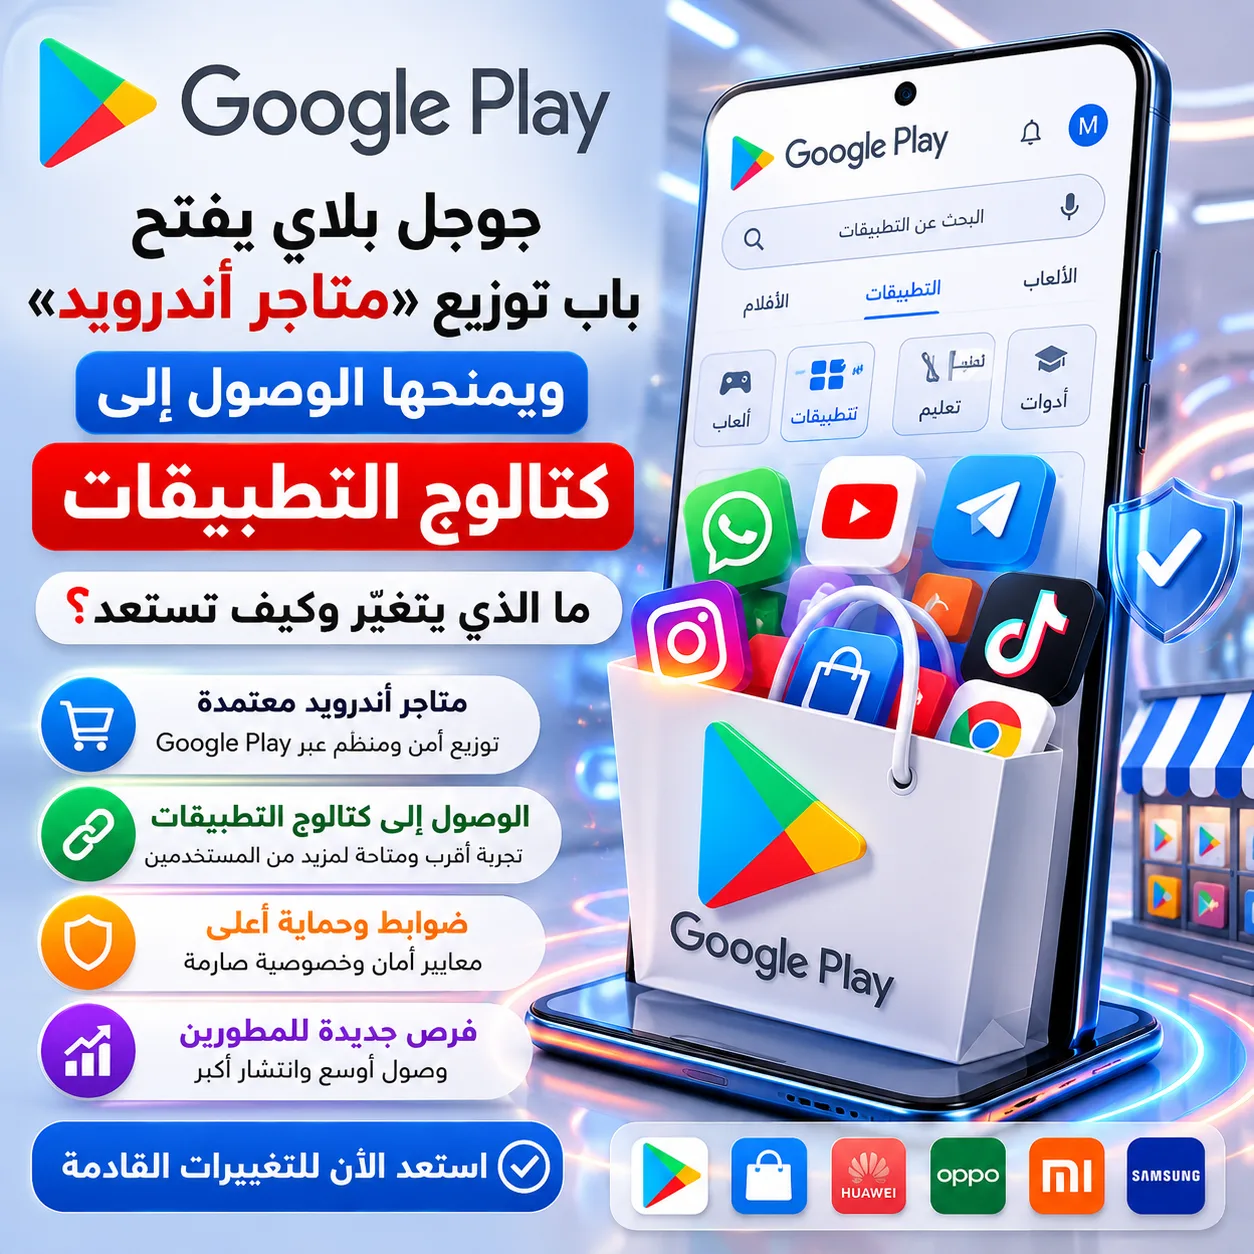 جوجل بلاي يفتح باب توزيع «متاجر أندرويد» ويمنحها الوصول إلى كتالوج التطبيقات: ما الذي يتغيّر وكيف تستعد؟
 قبل 31 أغسطس 2026: Google Play يشترط استهداف Android 16 (API 36) — ما الذي يتغيّر وكيف تجهّز؟