
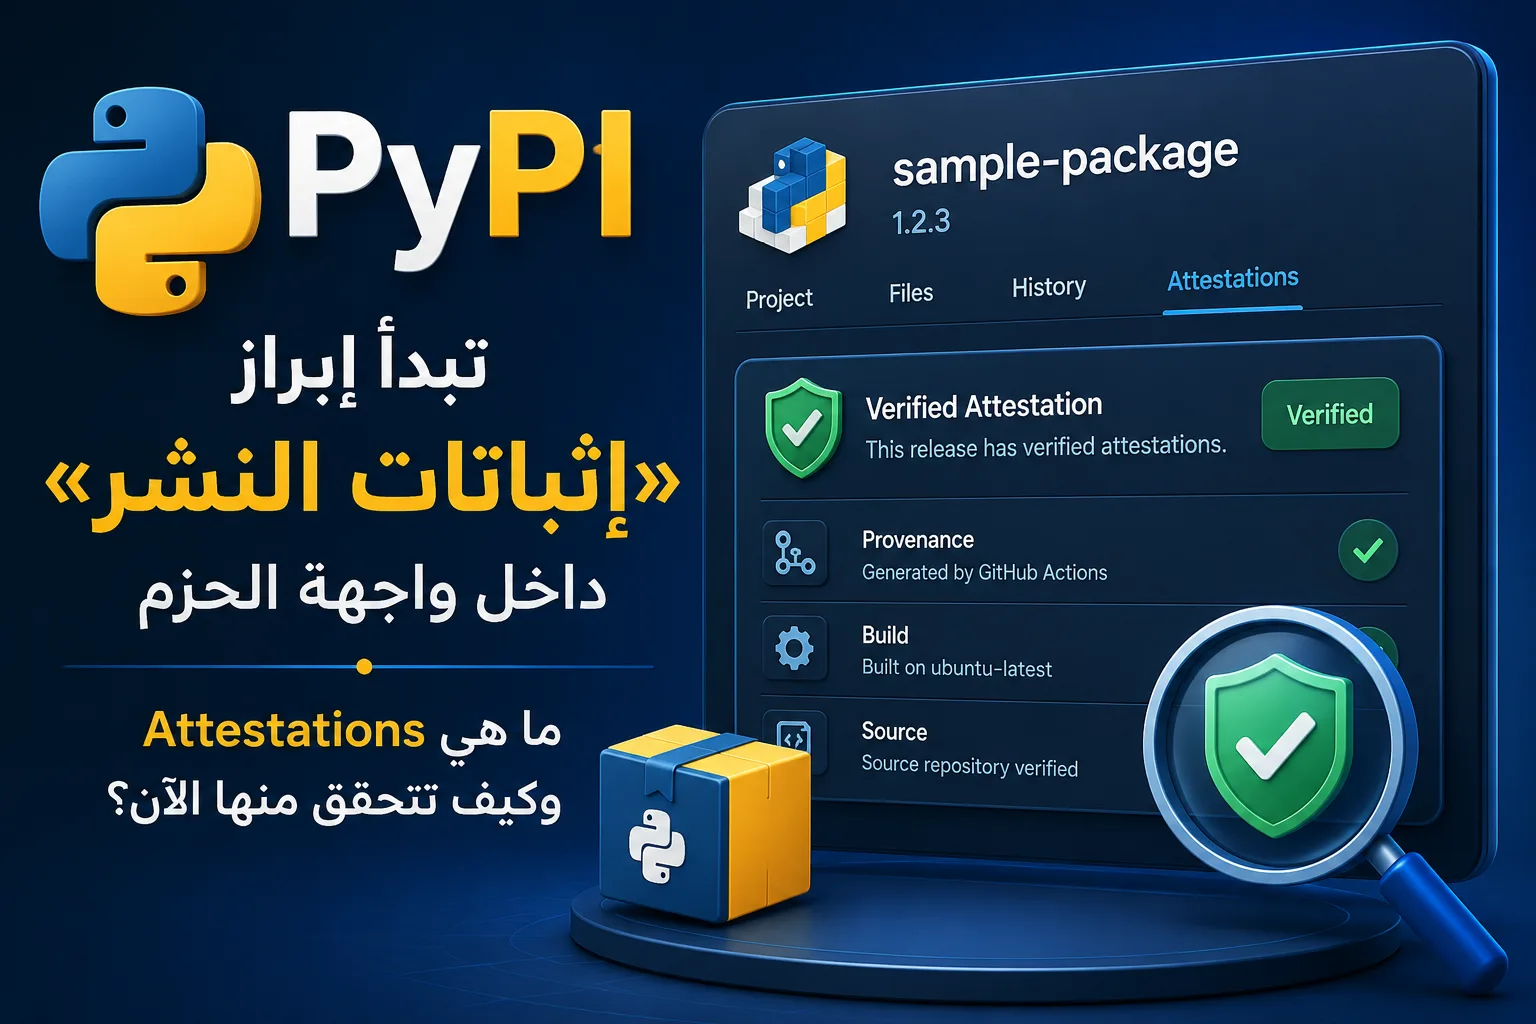
أصبح أمن سلسلة توريد البرمجيات قضية يومية لكل مطوّر. وفي 22 يوليو 2026 أعلن فريق PyPI عن تحديث واجهة قادم يضيف معلومات «إثباتات النشر» داخل صفحات الحزم، لتعرف من الذي بنى الإصدار وكيف نُشر، استناداً إلى مواصفة PEP 740 ونظام Sigstore.
ما الذي يتغيّر؟ ولماذا يهمّك الآن؟
بحسب إعلان PyPI الأخير، يجري العمل على تحسين تبويبات الملفات وسجل الإصدارات وإظهار بيانات متعلقة بالإثباتات (Attestation metadata) عندما تكون متاحة. الهدف هو تمكينك من رؤية إشارات ثقة واضحة مباشرة في صفحة الحزمة بدل البحث اليدوي أو الاعتماد على التخمين. راجع التفاصيل الرسمية في إعلان PyPI بتاريخ 22 يوليو 2026.
هذه الخطوة تكمل اعتماد PyPI لمعيار PEP 740 الذي يحدد كيف يقبل المستودع «إثباتات» رقمية موقّعة، ويخزنها ويتيحها للتنزيل والتحقق. الإطار يركّز على «من» أصدر الملف و«كيف» بُني، أكثر من مجرد سلامة التجزئة. للاطلاع على تفاصيل المعيار انظر PEP 740 – Index support for digital attestations.
متى يبدأ الظهور؟
النقاشات والنسخ الأولية للتصميم جارية الآن (نُشر الإعلان في 22 يوليو 2026)، وقد يتم الطرح تدريجياً. حتى اكتمال الواجهة، ما يزال بإمكانك الاستفادة من الإثباتات باستخدام أدوات السطر.
ما هي «إثباتات النشر» Attestations؟
- بيانات موقعة رقمياً تُرفق مع كل ملف إصدار (wheel أو sdist) وتصف سياق البناء: هوية الناشر عبر OIDC، سير العمل الذي بنى الحزمة، ومعرّفات الالتزام… إلخ.
- تُمكّنك كمستخدم من التأكد أن الملف الذي تنزله أُنتج من مصدر مُعلن وبآلية موثوقة، بدلاً من الاعتماد على اسم الحزمة فقط.
- يبنيها PyPI على منظومة Sigstore «توقيع بلا مفاتيح طويلة الأمد»، ما يقلل مخاطر تسريب المفاتيح.
لمعرفة الخلفية التقنية وإعلان الإتاحة العامة لدعم إثباتات PyPI عبر Sigstore، راجع تدوينة Sigstore حول GA لإثباتات PyPI.
كيف تتحقق من الحزم عملياً اليوم؟
قبل ظهور المؤشرات داخل واجهة PyPI
- حمّل الملف المراد تثبيته (مثلاً: حزمة باسم وإصدار محدد) عبر مدير الحزم أو بتنزيل مباشر من صفحة «Files».
- احصل على ملف الإثبات الخاص بالإصدار نفسه إذا كان متاحاً (ستظهر هذه الإشارة بشكل أوضح مع التحديث القادم للواجهة).
- تحقق بالأدوات المناسبة: استخدم أداة التحقق من إثباتات Sigstore للتحقق من هوية الناشر وسلسلة التتبع الخاصة بعملية البناء. حافظ دائماً على تحديث الأداة إلى آخر إصدار.
نصائح عملية:
- طابق دائماً اسم المستودع ومسار سير العمل في بيانات الإثبات مع موقع المشروع الرسمي.
- إذا اختلفت جهة النشر المعتادة لحزمة موثوقة لديك بشكل مفاجئ، تعامل مع الإصدار بحذر حتى تتضح الأسباب.
لأصحاب الحزم: كيف تُفعّل الإثباتات بثقة؟
- فعّل Trusted Publishing: اربط مشروعك بموفّر OIDC (مثل GitHub Actions) بحيث يُنشئ هوية موقّتة وقت النشر.
- أضِف خطوة إنشاء إثبات ضمن مسار البناء والنشر؛ الهدف أن تُوقِّع عملية البناء نفسها وتُرفق مادة التحقق مع الملفات المنشورة.
- عزل الأذونات: اجعل مهمة النشر والإثبات في سير عمل مستقل محدود الصلاحيات، وخزّن الأسرار خارج المستودع حيثما أمكن.
ماذا تعني هذه التغييرات للفرق العربية؟
اعتماد الإثباتات يمنح فرق التطوير والأمن لدى الشركات العربية قدرة عملية على سياسات قبول أوتوماتيكية: قبول الإصدارات الموقّعة فقط من جهات محددة، أو حظر أي إصدار يخرج عن سياق البناء الموثّق. كما يسهل الامتثال لمتطلبات التدقيق والحوكمة دون عبء يدوي كبير.
خلاصة
اعتباراً من 22 يوليو 2026 يعمل PyPI على إظهار بيانات «إثباتات النشر» داخل واجهة الحزم، معزِّزاً الشفافية والثقة. إلى أن يكتمل الطرح، يمكنك اليوم التحقق يدوياً باستخدام أدوات Sigstore والالتزام بممارسات نشر موثوقة. ابدأ بتحديث أدواتك، وحدّد سياسة داخل فريقك لقبول الإصدارات الموثّقة فقط، وراقب صفحة الحزمة لديك عندما تبدأ الواجهة الجديدة بإظهار مؤشرات الإثبات.
 GitHub تعلن سياسة الاحتفاظ بتنبيهات Dependabot: ما الذي يتغيّر في 25 أغسطس 2026 وكيف تستعد؟
 npm يفعّل فحص الحزم وقت النشر ويلزم «الاستخدام المزدوج» ببيانات وتعزيز 2FA: ما الذي يتغيّر وكيف تستعد؟
 جوجل بلاي يفتح باب توزيع «متاجر أندرويد» ويمنحها الوصول إلى كتالوج التطبيقات: ما الذي يتغيّر وكيف تستعد؟
 قبل 31 أغسطس 2026: Google Play يشترط استهداف Android 16 (API 36) — ما الذي يتغيّر وكيف تجهّز؟