
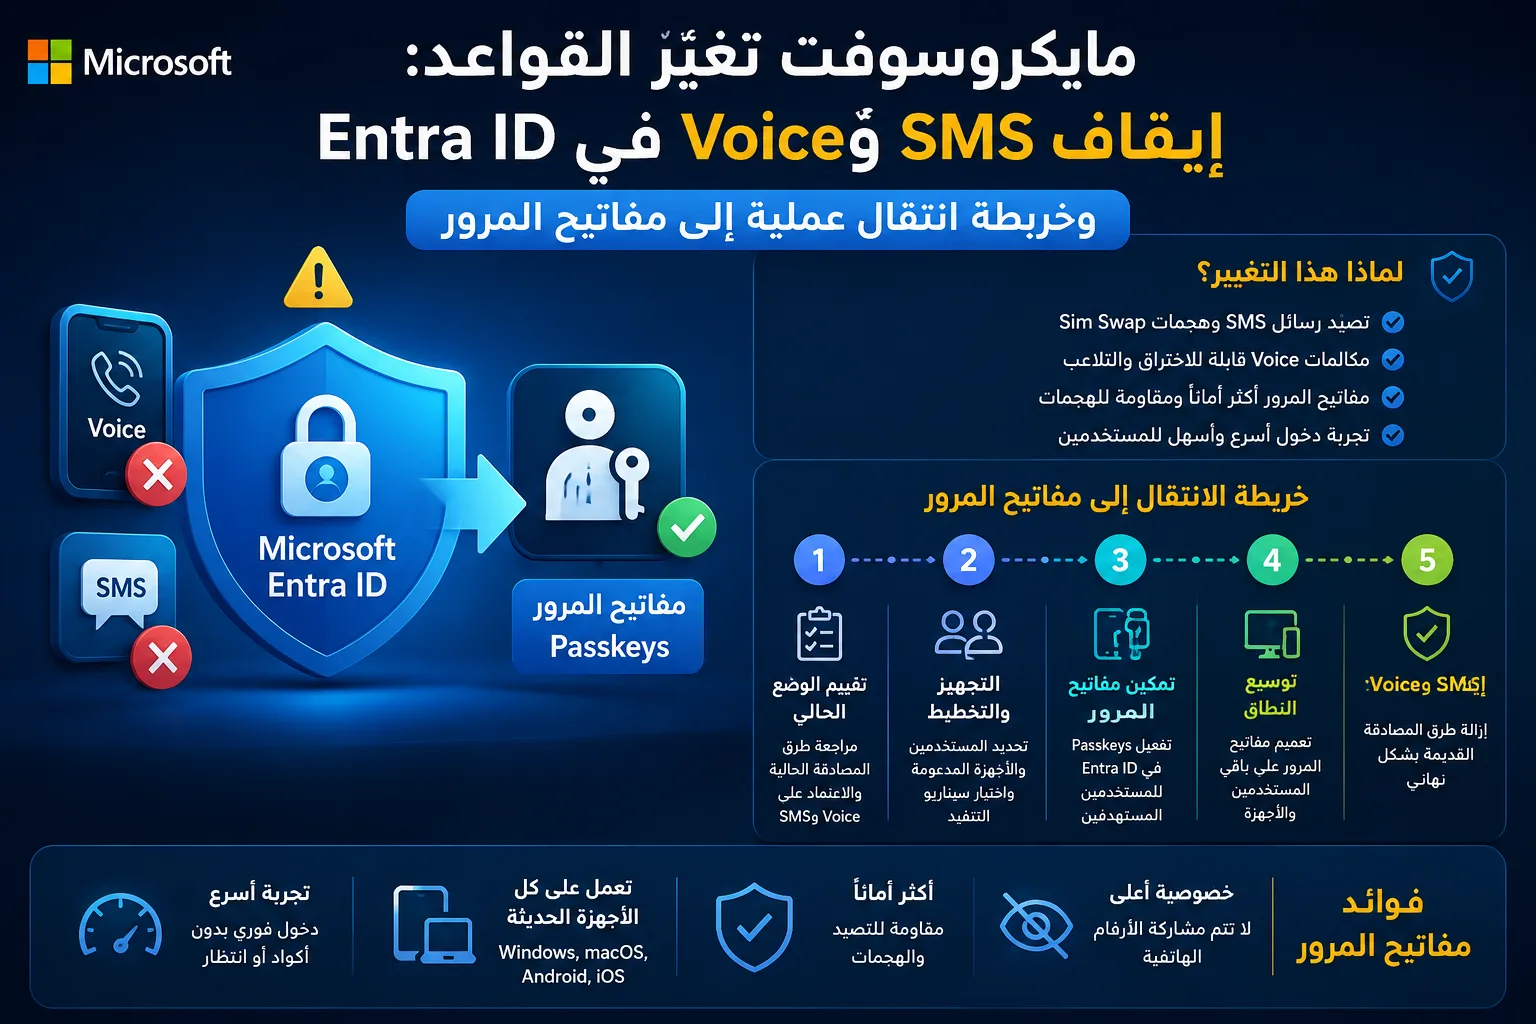
أعلنت مايكروسوفت عن واحدة من أكبر التحولات في مصادقة الهوية خلال السنوات الأخيرة: جعل مفاتيح المرور (Passkeys) هي التجربة الافتراضية لتسجيل الدخول في Microsoft Entra ID اعتباراً من 1 سبتمبر 2026، مع إيقاف تقديم مايكروسوفت لرموز التحقق عبر SMS والمكالمات Voice لمهام MFA اعتباراً من 1 فبراير 2027. التغيير يستهدف تقليل الاعتماد على وسائل قابلة للتصيّد والتحايل، ودفع المؤسسات نحو مصادقة مقاومة للتصيّد مثل مفاتيح المرور وWindows Hello for Business.
ما الذي تغيّر بالضبط؟
بحسب صفحة مايكروسوفت الرسمية «Passkeys by default and retirement of Microsoft-provided SMS and voice authentication»، تقوم مايكروسوفت بما يلي:
- 1 سبتمبر 2026: إذا كان لدى المستأجر (Tenant) مستخدمون مُمكَّنون لأساليب SMS أو Voice ضمن Authentication Methods Policy أو إعدادات MFA القديمة، فسيُفعَّل لهم ملف مفاتيح المرور تلقائياً داخل السياسة، وستبدأ «حملة التسجيل» في دفعهم لتوليد مفاتيح مرور على الأجهزة المؤهَّلة أثناء عملية تسجيل الدخول متعددة العوامل. (انظر المصدر الرسمي في قسم «المصادر».)
- 1 فبراير 2027: تتوقف مايكروسوفت عن تقديم الاتصالات الهاتفية (SMS/Voice) كلياً داخل Entra ID. المستخدمون الذين يملكون فقط هاتين الوسيلتين سيُطلب منهم تسجيل مفتاح مرور بشكل إجباري أثناء تسجيل الدخول لمتابعة الوصول. لا يوجد خيار تعطيل لهذا السلوك بعد هذا التاريخ. (المصدر الرسمي.)
- مزودو الاتصالات المُدارون من قبل العميل: إذا كان لديك سبب تشغيلي/تنظيمي لمواصلة استخدام SMS/Voice، ستتمكّن المؤسسات من الاعتماد على مزود اتصالات تُديره أنت عبر Microsoft Security Store بدلاً من خدمة مايكروسوفت المدمجة. تشير مايكروسوفت إلى أن تفاصيل إضافية حول هذا الخيار ستُنشر في 18 سبتمبر 2026. (المصدر الرسمي.)
من المتأثر؟
- بيئات السحابة العامة لمايكروسوفت: الجدول الزمني أعلاه يسري على Public Cloud فقط؛ أما البيئات الأخرى فسوف تُعلن جداولها لاحقاً. (المصدر الرسمي.)
- المستخدمون المُمكَّنون لـ SMS/Voice: أي مستخدم ما يزال يعتمد على هذه الطرق سيشعر بالتغيير بدءاً من 1 سبتمبر 2026، وعليه الانتقال إلى مفاتيح المرور قبل 1 فبراير 2027 لتفادي انقطاع الوصول. (المصدر الرسمي.)
- الضيوف وB2B: تخطط مايكروسوفت لدعم أوسع لمفاتيح المرور لهذه السيناريوهات قبل نهاية 2026. (المصدر الرسمي.)
لماذا يهمّني هذا التغيير؟
رموز SMS والمكالمات Voice هي من أضعف طرق المصادقة ضد التصيّد وهجمات مبادلة شريحة SIM. الانتقال إلى مفاتيح المرور يعني تقليل مخاطر الاختراق، وتحسين تجربة المستخدم، وتوحيد أساليب الدخول على مختلف الأجهزة. إضافة إلى ذلك، أعلنت مايكروسوفت تحسينات عملية لاستعادة مفاتيح المرور المرتبطة بالجهاز على iOS بدءاً من أغسطس 2026، ما يسهل نقل واستعادة الاعتماد عند تغيير الهاتف. (انظر «Entra releases and announcements» و«Transfer Microsoft Authenticator to a new phone» ضمن المصادر.)
ما الذي ينبغي عليّ فعله الآن؟ خريطة انتقال عملية من 6 خطوات
1) قياس الوضع الحالي
- استخرج تقريراً بالمستخدمين النشطين على SMS/Voice من تقارير Authentication methods وسجلات Sign-in في Entra ID لتحديد نطاق التأثير.
- قسّم الجمهور إلى شرائح: موظفون بموبايل مُدار (MDM)، أجهزة شخصية (BYOD)، مستخدمون ميدانيون دون هواتف ذكية، وحسابات حساسة تتطلب مفاتيح أمان فعلية (FIDO2 Security Keys).
2) تمكين مفاتيح المرور وتكوين «حملة التسجيل»
- تأكد من تفعيل مفاتيح المرور في Authentication Methods Policy، واختر سياسة تسمح بكل أنواع مفاتيح المرور (المُدارة عبر Authenticator، أو مخزن كلمات المرور في الأنظمة المدعومة، أو مفاتيح أمان FIDO2). (انظر «Register passkeys in Authenticator».)
- اضبط حملة التسجيل لاستهداف الشريحة التي ما تزال تستخدم SMS/Voice. وفق مايكروسوفت، سيجري ضبط حالة الحملة تلقائياً على «Microsoft Managed» للمستأجرين المشمولين اعتباراً من 1 سبتمبر 2026، لكن يظل من الأفضل مراجعتها وضبطها بما يلائمك. (المصدر الرسمي.)
3) خطة اتصال وتغيير سلوك المستخدم
- أرسل رسائل توعوية تتضمن تاريخين حاسمين: 1 سبتمبر 2026 (بدء التفعيل الافتراضي للمفاتيح) و1 فبراير 2027 (انتهاء تقديم SMS/Voice من مايكروسوفت).
- وفّر إرشادات مصوّرة للمستخدمين حول إنشاء مفتاح مرور عبر Microsoft Authenticator على iOS/Android، مع روابط للدعم الرسمي واستعادة الاعتماد عند تغيير الهاتف. (انظر «Register passkeys…» و«Transfer Microsoft Authenticator…».)
4) تجهيز البنية والأجهزة
- لبيئات Windows، استثمر في Windows Hello for Business وسياسات الأجهزة لتوفير تسجيل سلس. للمستخدمين عبر أنظمة متعددة، اعتمد مفاتيح أمان FIDO2 كبديل عملي ومتين.
- راجع سياسات Conditional Access لتفضيل أو اشتراط أساليب مقاومة للتصيّد، مع وضع استثناءات مؤقتة محكومة زمنياً.
5) بدائل للمؤسسات التي تحتاج SMS/Voice
- إذا كانت لديك متطلبات تنظيمية أو حالات استخدام ميدانية تتطلب بقاء SMS/Voice، خطّط للانتقال إلى مزود اتصالات مُدار من قبلك عبر Microsoft Security Store. تنص مايكروسوفت على أن التفاصيل ستُنشر في 18 سبتمبر 2026؛ راقب المستندات الرسمية واستعد للتكامل والشراء. (المصدر الرسمي.)
6) نافذة تأجيل مؤقتة (لمن يحتاجها)
تشير مايكروسوفت إلى إمكانية الانسحاب المؤقت من تغييرات 1 سبتمبر 2026 وحتى 1 فبراير 2027 عبر واجهات برمجية لإتاحة وقت إضافي للانتقال أو لتكوين مزود الاتصالات. لكن بعد 1 فبراير 2027 لا يوجد خيار إيقاف، ويصبح التسجيل بمفتاح مرور إلزامياً لمن ليس لديه بديل. (المصدر الرسمي.)
مقارنة سريعة: أي مفتاح مرور أختار لموظفيّ؟
- Microsoft Authenticator (iOS/Android): مناسب لمعظم الموظفين، تجربة سلسة، وتحسينات استعادة على iOS بدءاً من أغسطس 2026. (المصادر الرسمية.)
- Windows Hello for Business: مثالي لموظفي المكاتب على أجهزة Windows مُدارة.
- مفاتيح أمان FIDO2: الأفضل للحسابات الحساسة أو بيئات بدون هواتف ذكية أو عند تطبيق سياسة «لا BYOD».
الجدول الزمني العملي
- اليوم – 31 أغسطس 2026: جرد مستخدمي SMS/Voice، تفعيل مفاتيح المرور وسياسة الحملة، إطلاق التواصل الداخلي، واختبار التسجيل على عيّنة.
- 1 سبتمبر – 30 نوفمبر 2026: متابعة نسب التبنّي، معالجة الحالات الخاصة (BYOD، مستخدمون بلا هواتف)، وبدء إجراءات مزود اتصالات مُدار إذا لزم.
- 1 ديسمبر 2026 – 31 يناير 2027: إغلاق الثغرات: لا تترك أي مستخدم يعتمد حصراً على SMS/Voice.
- ابتداءً من 1 فبراير 2027: انتهاء تقديم SMS/Voice من مايكروسوفت؛ سيُطلب من أي مستخدم بلا بديل تسجيل مفتاح مرور لإكمال تسجيل الدخول.
ماذا عن الحسابات الشخصية؟
على مستوى الحسابات الشخصية لمايكروسوفت (MSA)، أعلنت مايكروسوفت أيضاً البدء في التخلص التدريجي من SMS لبعض سيناريوهات المصادقة والاسترداد، في اتجاه ينسجم مع خط «المقاومة للتصيّد» عبر المنظومة. هذا لا يؤثر مباشرة على جداول Entra ID المؤسسية، لكنه يُظهر الاتجاه العام. (انظر «Microsoft to stop sending SMS codes for personal accounts» ضمن المصادر.)
أخطاء شائعة تجنّبها
- الافتراض بأن «مستخدمي Authenticator» لديهم تلقائياً مفاتيح مرور: ليس صحيحاً دائماً؛ يجب تسجيل مفتاح مرور صراحة.
- تأجيل التواصل حتى يناير 2027: ستدفع ثمناً باهظاً في دعم المستخدمين وانقطاعات الوصول.
- إهمال مستخدمي المواقع البعيدة أو العمالة الميدانية: وفّر لهم مفاتيح أمان FIDO2 أو سيناريوهات بديلة مُدارة.
خلاصة تنفيذية
بحلول 1 سبتمبر 2026 يبدأ الدفع الافتراضي إلى مفاتيح المرور في Entra ID، واعتباراً من 1 فبراير 2027 تتوقف مايكروسوفت عن تقديم SMS/Voice داخل المنظومة. أعِد هيكلة سياسة المصادقة لديك اليوم: فعِّل مفاتيح المرور، أطلق حملة تسجيل مُوجّهة، جهّز بدائل FIDO2 للحالات الخاصة، واستعد—عند الحاجة—للتكامل مع مزود اتصالات مُدار من قبلك.
الأسئلة الشائعة
هل يمكنني الاستمرار في استخدام SMS/Voice بعد 1 فبراير 2027؟
ليس عبر خدمة مايكروسوفت المدمجة داخل Entra ID. إذا كان لديك متطلبات حتمية، خطّط لاستخدام مزود اتصالات مُدار عبر Microsoft Security Store وفق التفاصيل التي ستعلنها مايكروسوفت في 18 سبتمبر 2026. (المصدر الرسمي.)
لدينا BYOD واسع، هل يكفي Authenticator؟
غالباً نعم، مع إرشاد المستخدمين لتسجيل مفاتيح المرور داخل التطبيق على iOS/Android. للحسابات الحساسة أو البيئات المقيدة، استخدم مفاتيح أمان FIDO2.
ماذا لو تجاهل المستخدم «حافز التسجيل»؟
يمكن إدارة ذلك عبر إعدادات Registration Campaign وسياسات Conditional Access. لكن بعد 1 فبراير 2027 سيصبح التسجيل بمفتاح مرور إلزامياً للمستخدمين الذين يعتمدون فقط على SMS/Voice. (المصدر الرسمي.)
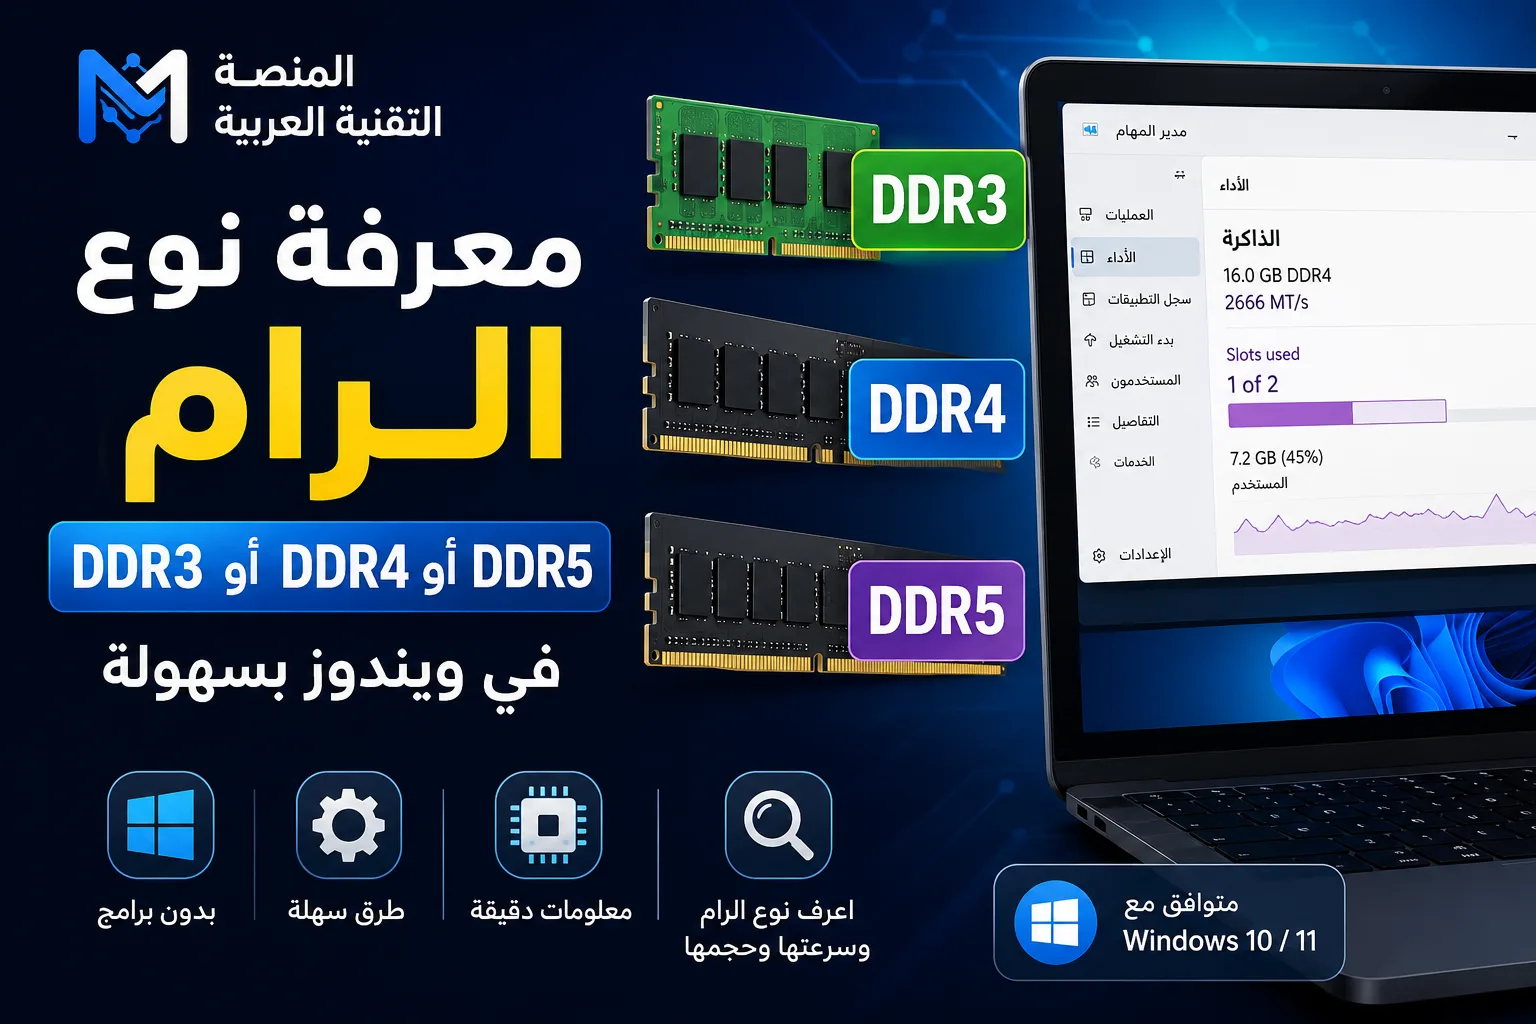 كيف تعرف نوع الرام DDR3 أو DDR4 أو DDR5 في ويندوز؟
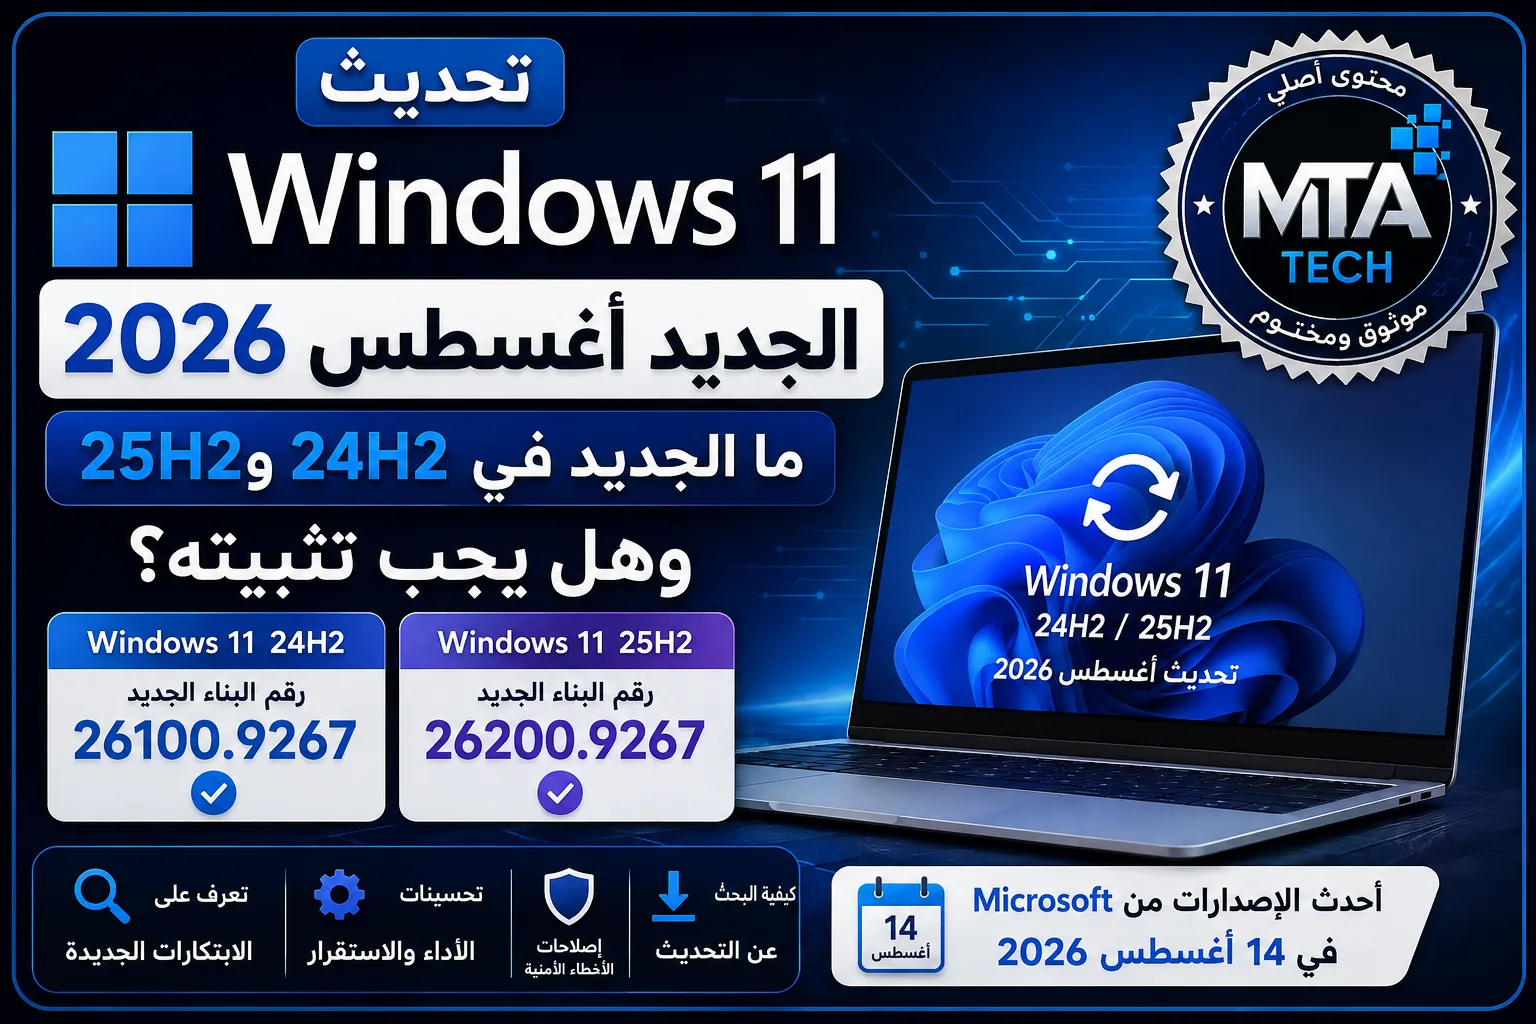 تحديث Windows 11 الجديد أغسطس 2026: ما الجديد في 24H2 و25H2 وهل يجب تثبيته؟
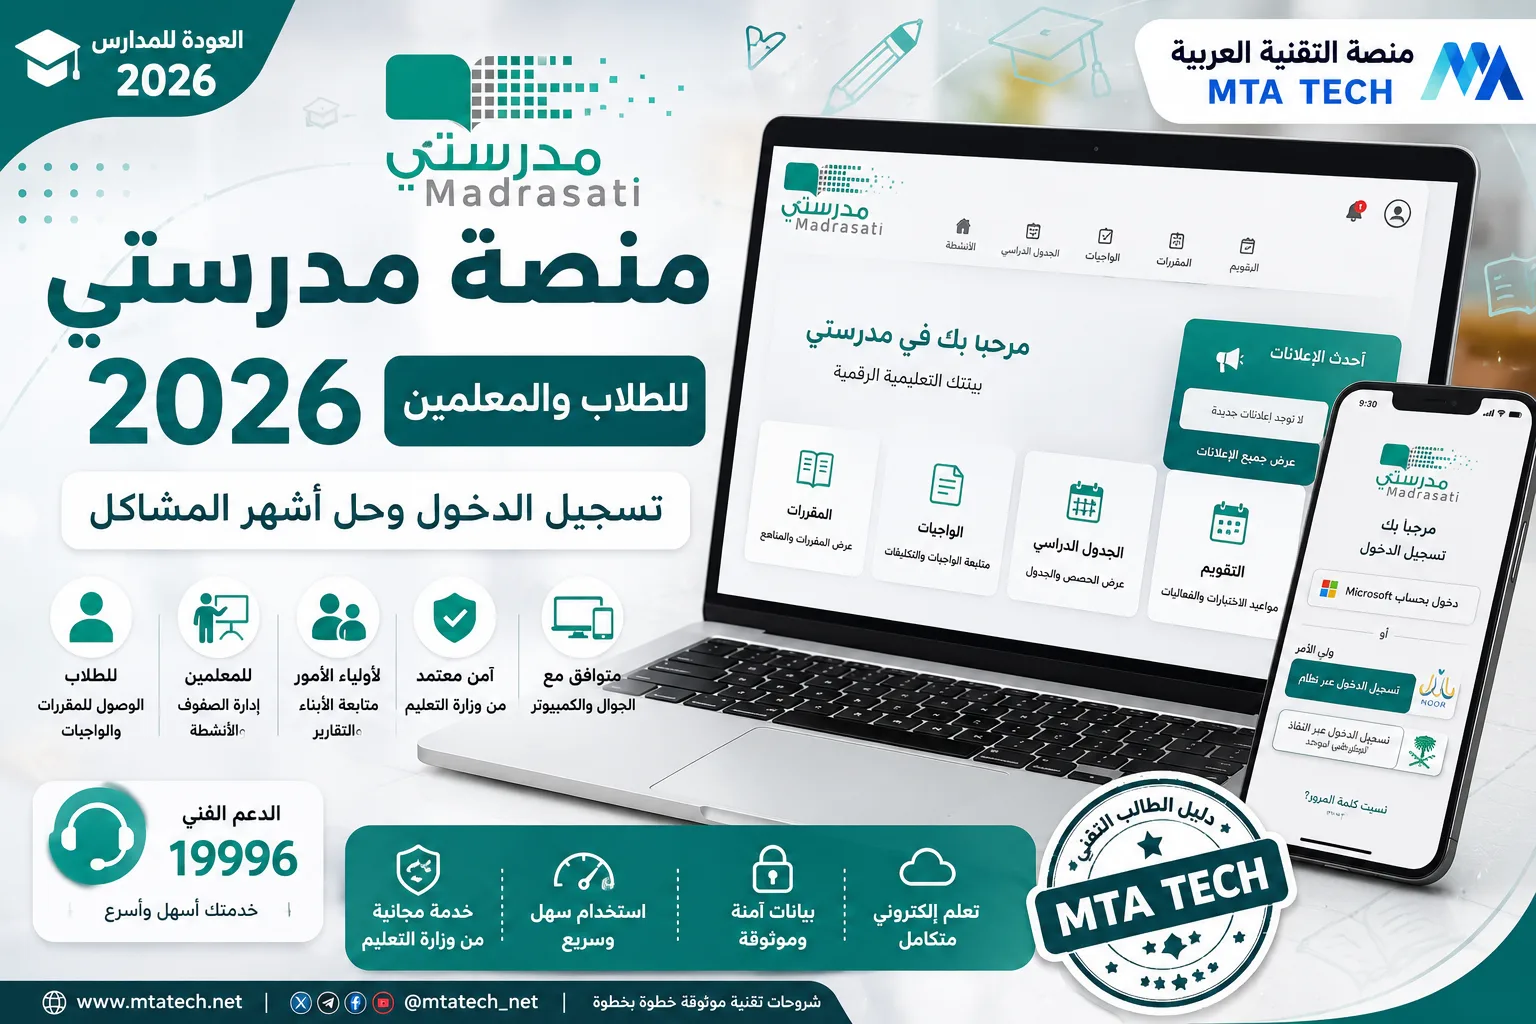 منصة مدرستي 2026 للطلاب والمعلمين | تسجيل الدخول وحل أشهر المشاكل
 ويندوز 11 يصلح نفسه عند فشل الإقلاع! شرح Quick Machine Recovery بدون فورمات